CYBER DEFENSE GRID
NODES: 48 FIREWALL: ACTIVE BLOCKED: 0
root@fathur-sec:~# ./init_profile.sh --verbose

HALO, SAYA FATHUR

[+] CYBERSECURITY & NETWORK SPECIALIST
SMK Bangun Nusa Bangsa

Fokus mendalami arsitektur Server Networking (Cisco/MikroTik), Penetration Testing (Ethical Hacking), administrasi Linux Server, serta otomatisasi keamanan infrastruktur berbasis scripting.
Penetration Testing Cisco & MikroTik Linux SysAdmin Network Hardening Automation Scripting
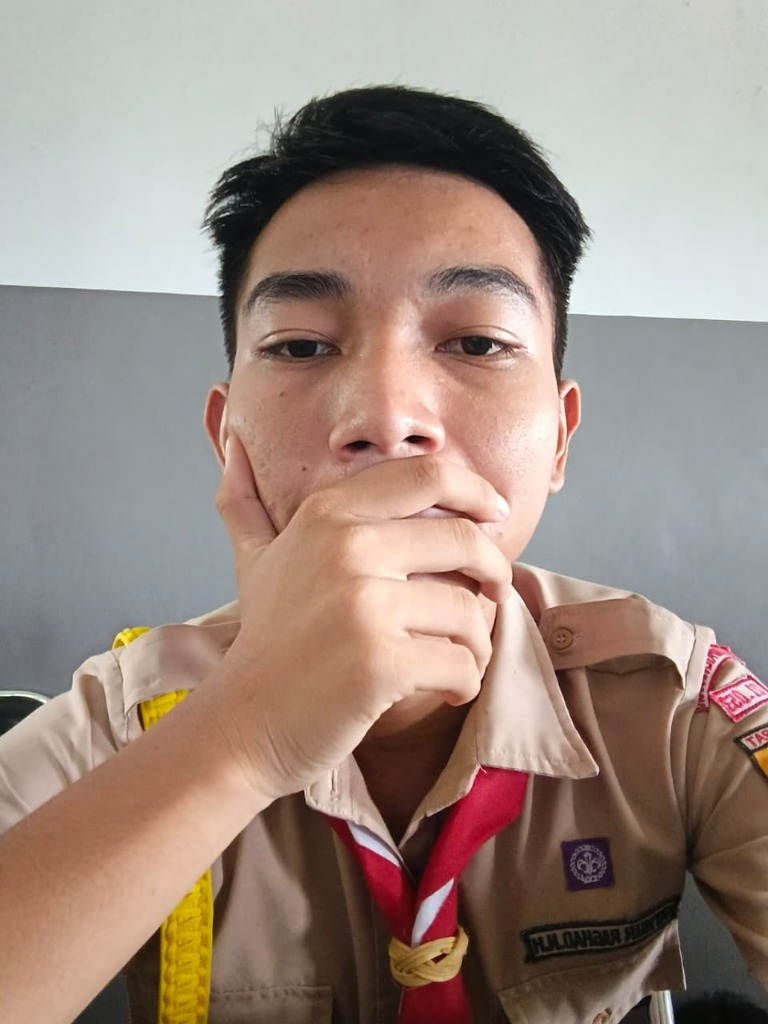
Fathur - Siswa SMK Bangun Nusa Bangsa
OPERATOR // FATHUR
SEC_AUTH: VERIFIED
ID: FATHUR
INSTITUSI: SMK BNB
TRACK: NET & SEC
secops@fathur-box: /var/log/audit
fathur@secops:~$ whoami
> Fathur [Network Engineer & Security Researcher]
fathur@secops:~$ cat /etc/education
> SMK Bangun Nusa Bangsa (TKJ / Cybersecurity Track)
fathur@secops:~$ uname -a
> Linux fathur-box 6.8.9-arch1-1 #1 SMP PREEMPT_DYNAMIC x86_64
fathur@secops:~$ check_security_status
> [OK] Firewall active (iptables/nftables)
> [OK] IDS/IPS Snort listening on eth0
> [OK] Routing protocol: OSPF / BGP converged
fathur@secops:~$ ready_for_collaboration
100%
Dedikasi Cyber & Network
15+
Lab Network & Security
RouterOS
MikroTik & Cisco Certified Focus
24/7
Linux Server Homelab Active
$ cat about_me.txt --detailed

Profil personal, latar belakang pendidikan di SMK Bangun Nusa Bangsa, dan visi pengembangan di dunia keamanan siber & infrastruktur jaringan.

bio.txt
system_specs.json
certifications_focus.log

root@fathur:~$ Saya adalah seorang siswa di SMK Bangun Nusa Bangsa yang memiliki antusiasme mendalam terhadap arsitektur jaringan komputer dan keamanan sistem informasi.

Perjalanan saya dimulai dari merancang topologi jaringan lokal, mengonfigurasi perangkat router/switch (Cisco & MikroTik), hingga mendalami dunia Offensive & Defensive Security. Saya terbiasa melakukan simulasi penetration testing di lab terkontrol untuk mengidentifikasi kerentanan sebelum dieksploitasi oleh pihak yang tidak bertanggung jawab.

Dengan kemampuan administrasi Linux Server dan otomatisasi script (Bash/Python), saya fokus membangun infrastruktur yang tangguh, efisien, dan memiliki sistem pertahanan berlapis (defense-in-depth).

Network Architecture & Routing
Konfigurasi VLAN, OSPF, BGP, NAT, Hotspot, VPN Tunneling (WireGuard/OpenVPN) pada Cisco IOS dan MikroTik RouterOS.
Vulnerability Assessment & PenTesting
Reconnaissance, network mapping, scanning kerentanan web & network, privilege escalation, dan analisis paket via Wireshark.
Linux Sysadmin & Hardening
Manajemen server Debian/Ubuntu/Arch Linux, implementasi Firewall IPTables/UFW, fail2ban, SSH hardening, dan container Docker.
[PRIMARY_OS]
Arch Linux / Debian Server
[ROUTING_PLATFORMS]
MikroTik RouterOS & Cisco IOS
[SECURITY_DISTRO]
Kali Linux / Parrot OS
[SCRIPTING_LANG]
Bash Shell, Python 3, PHP
[HOMELAB_ENVIRONMENT]
Proxmox VE / VirtualBox / GNS3 / EVE-NG
[STATUS_AVAILABILITY]
Open for Internship & Security Audits
MikroTik Certified Network Associate (MTCNA Curriculum)
Mendalami konsep dasar routing, bridging, wireless, firewall filter/NAT, bandwidth management (Queues), dan tunneling.
Cisco Certified Network Associate (CCNA Preparation)
Penguasaan switching multi-layer, IPv4/IPv6 subnetting, inter-VLAN routing, OSPFv2/v3, ACL, dan network automation.
Capture The Flag (CTF) & TryHackMe Labs
Aktif berlatih di platform keamanan siber: TryHackMe & Hack The Box untuk modul Network Pentesting dan Linux Privilege Escalation.
$ nmap -sV --script skills_matrix 127.0.0.1

Hasil pemindaian kapabilitas teknis di bidang Server Networking, Ethical Hacking, Linux System Administration, dan Network Security.

MikroTik RouterOS
PORT 8291/tcp (Winbox)

Manajemen bandwidth (Simple Queue & Queue Tree), Firewall Mangle, NAT, Hotspot Gateway, PPPoE Server, VLAN Trunking & VPN (IPsec, WireGuard).

Queues VLAN WireGuard NAT/Mangle
PROFICIENCY: ADVANCED 90%
Cisco Networking
PORT 23/tcp (Telnet/SSH)

Konfigurasi Cisco Catalyst Switches & Routers, Inter-VLAN Routing (Router-on-a-stick), OSPF Routing, Access Control Lists (Standard/Extended ACL), Port Security.

Packet Tracer OSPF VTP/STP ACL
PROFICIENCY: PROFICIENT 85%
Penetration Testing
PORT 4444/tcp (Metasploit)

Vulnerability scanning, Network reconnaissance, Web application vulnerability testing (OWASP Top 10), Password cracking, privilege escalation dasar.

Nmap Burp Suite Metasploit Hydra
PROFICIENCY: ETHICAL LABS 82%
Linux Administration
PORT 22/tcp (OpenSSH)

Deployment & pemeliharaan server Linux (Debian/Ubuntu Server/Arch), SSH key authentication, systemd service management, LVM partitioning, CRON jobs.

Debian Systemd File Permissions Nginx/Apache
PROFICIENCY: ADVANCED 88%
Wireshark & Packet Analysis
PROMISCUOUS (pcap)

Deep Packet Inspection (DPI), capture lalu lintas jaringan (TCP/UDP, DNS, HTTP, ARP, ICMP), deteksi anomali paket, sniffing lalu lintas tak terenkripsi.

Wireshark Tcpdump DPI Protocol Filters
PROFICIENCY: PROFICIENT 86%
Automation & Scripting
BIN /usr/bin/env

Penulisan script Bash untuk otomatisasi backup server, log parsing, auto-firewall block, serta Python scripting untuk network recon & socket programming.

Bash Python 3 Socket Cron Automation
PROFICIENCY: PROFICIENT 80%
$ ls -la --color=auto ./projects/

Daftar proyek implementasi arsitektur jaringan, pengujian penetrasi keamanan siber, dan pengerasan sistem server.

drwxr-xr-x 4 fathur netops DEPLOYED
> Multi-VLAN Campus Network & MikroTik Core

Perancangan dan implementasi topologi jaringan kampus terdistribusi menggunakan MikroTik Cloud Hosted Router (CHR) & Cisco Switch.

  • Segmentasi 4 VLAN (Admin, Guru, Siswa, Tamu).
  • Dynamic Bandwidth Management dengan Queue Tree & PCQ.
  • Hotspot Portal terintegrasi User Manager & RADIUS.
MikroTik RouterOS Cisco IOS VLAN 802.1Q RADIUS
DISKUSI
-rwxr-xr-x 1 fathur secops ACTIVE RECON
> Automated Network Vulnerability Scanner

Perkakas CLI berbasis Python & Bash untuk otomatisasi pemindaian port jaringan, identifikasi service version, dan pembuatan laporan audit HTML/PDF.

  • Integrasi modul Nmap NSE untuk deteksi CVE kritis.
  • Multi-threaded subnet scanning untuk kecepatan maksimal.
  • Format laporan terstruktur untuk tim administrator.
Python 3 Bash Script Nmap API Audit Report
REPO
drwx------ 2 root root HARDENED
> Hardened Linux Bastion Server & IDS

Penggelaran server gateway Debian Linux dengan pengerasan keamanan tinggi, pencegahan brute-force SSH, dan deteksi intrusi real-time.

  • Konfigurasi IPTables Firewall zero-trust default DROP.
  • Integrasi Fail2ban & Snort IDS untuk deteksi port scan.
  • WireGuard VPN Gateway dengan enkripsi modern ChaCha20.
Debian Server IPTables Fail2ban WireGuard
AUDIT REQUEST
-rw-r--r-- 1 fathur student LAB REPORT
> Penetration Testing Lab & CTF Writeups

Dokumentasi pengujian keamanan siber pada mesin lab virtual (Active Directory simulasi & Linux Vulnerable Boxes).

  • Analisis kerentanan SQL Injection & Broken Auth.
  • SUID Binary exploitation & sudo misconfiguration privesc.
  • Remediasi dan rekomendasi patch pengamanan sistem.
Kali Linux Burp Suite Hydra OWASP Top 10
CTF TEAM
$ /bin/bash --interactive-shell

Ketik perintah terminal di bawah untuk menjelajahi portofolio ini secara interaktif layaknya shell Linux sesungguhnya.

guest@fathur-sec-node: ~ (bash 5.2.26)
Selamat datang di Fathur Interactive Terminal Shell!
Ketik help untuk daftar perintah yang tersedia, atau klik tombol cepat di bawah.
Quick Commands: help cat about nmap skills ls projects whoami status clear
guest@fathur-sec:~$
$ ping -c 4 contact.fathur.local

Terbuka untuk kesempatan magang, proyek konfigurasi jaringan, audit keamanan siber, dan kolaborasi tim riset.

PING contact.fathur.local (192.168.100.1) 56(84) bytes of data.
64 bytes from fathur.sec: icmp_seq=1 ttl=64 time=0.038 ms
64 bytes from fathur.sec: icmp_seq=2 ttl=64 time=0.042 ms
64 bytes from fathur.sec: icmp_seq=3 ttl=64 time=0.035 ms
--- contact.fathur.local ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 2004ms
[STATUS]: READY FOR INTERACTION
PGP Fingerprint:
4A9F 8B2C 1D0E 7F6A 5B4C 3E2D 1A0B 9C8D 7E6F 5A4B
TRANSMIT SECURE MESSAGE